Governança de acesso a dados de marketing: quem vê o quê
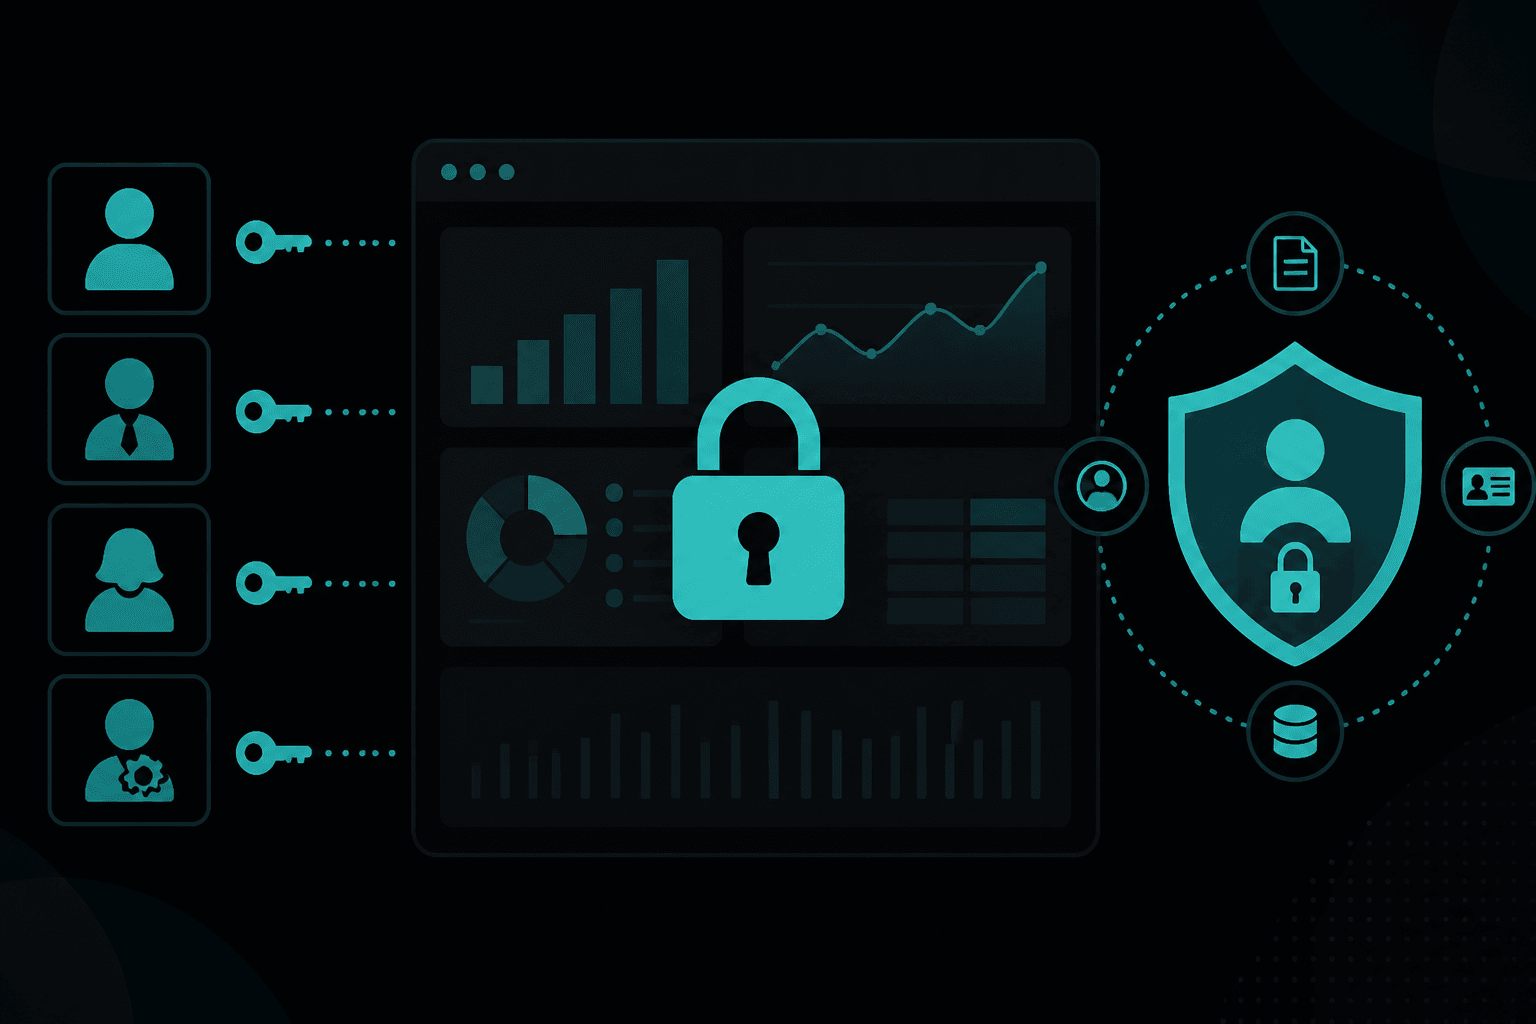
Governança de acesso a dados de marketing não é trancar tudo até ninguém trabalhar — é definir quem vê o quê, com qual granularidade e em qual base legal, sem vazar PII no dashboard compartilhado ou exportar lista de leads para planilha pública. RBAC mal feito gera dois extremos igualmente caros: permissão ampla demais (risco LGPD e vazamento) ou bloqueio total (shadow IT em CSV). O equilíbrio mid-market é role claro, dados agregados por default e exceções auditadas.
Por que dados de marketing são risco especial?
Marketing acumula PII (e-mail, telefone, IP, device), comportamento sensível (compras, saúde financeira inferida) e integrações com ads que exigem consent. BI mal configurado expõe linha a linha o que deveria ser agregado. Export “só para essa análise” vira drive compartilhado forever.
Além de LGPD/GDPR, há risco comercial: campanhas, margens, listas de clientes vazadas para concorrente via ex-funcionário com acesso amplo. Governança protege compliance e vantagem competitiva.
Como desenhar RBAC para times de marketing?
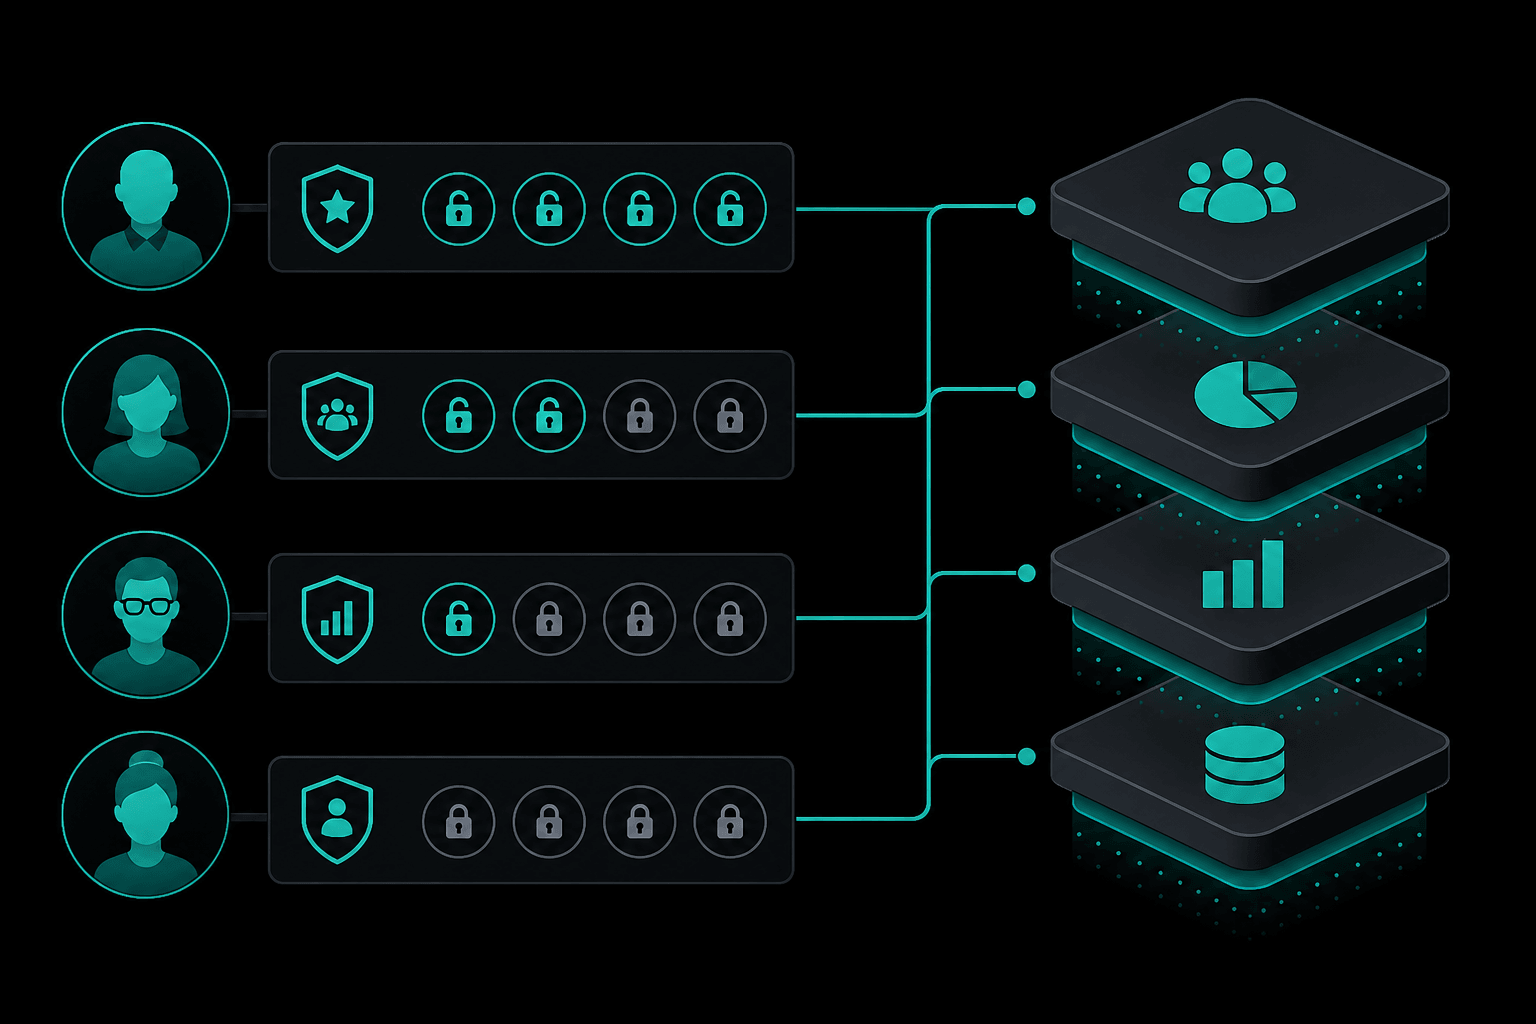
Roles típicos: Viewer agregado (só marts sem PII), Analyst marketing (segmentos agregados + UTM), Performance lead (dados de campanha + spend), Data steward (PII mascarada com justificativa), Admin (provisionamento). Separe GA4, GTM, ads, CRM, warehouse — mesma pessoa não precisa admin em tudo.
Princípio least privilege: acesso default ao mínimo; elevação temporária com ticket. Guest/vendor com escopo restrito e expiração. Revisão trimestral de access list — ex-funcionário com Looker ativo é clássico.
- Roles documentados com exemplos de uso
- PII só em ambientes controlados
- Acesso vendor temporário com expiry
- Separação admin GTM vs viewer GA4
- Review trimestral de usuários ativos
- Proibição de export raw para desktop pessoal
PII no GA4, CRM e warehouse: o que mascarar?
Nunca envie e-mail/telefone plain text para custom dimension GA4. Use hash com salt controlado quando necessário para ads, sempre com base legal. No warehouse, column-level security ou views mascaradas (email → hash, cpf → null).
Dashboards de marketing raramente precisam de linha com e-mail — precisam de cohort e canal. Se pedirem lista, fluxo é CRM com permissão, não BI export.
| Dado | Onde aparece | Controle | Quem acessa |
|---|---|---|---|
| E-mail lead | CRM, ESP | Role CRM + audit log | SDR, marketing ops |
| IP | Logs, GA4 | Agregado/truncado | SRE, não mídia |
| Receita por cliente | ERP mart | Agregado ou finance role | CFO, não buyer jr |
| Lista remarketing | Ads audience | Consent + platform RBAC | Performance lead |
| Gravação sessão | Hotjar-like | Masking + policy | UX, restrito |
LGPD na prática para analytics e BI?
Base legal mapeada por finalidade (consentimento, legítimo interesse com LIA documentado). DPIA quando tracking invasivo ou dados sensíveis. Retention: raw events 2–14 meses vs agregados 24+ meses — política escrita.
Direitos do titular: processo para exclusão/opt-out propagar para CRM, ads audiences e warehouse (não só “apagar linha do GA4”). ROPA atualizado com fluxos de marketing.
Compartilhamento de dashboard e links públicos?
Desabilite link público Looker/Studio por default. Embed exige auth SSO. Snapshot para board: export agregado PDF, não live link com drill-down a PII. Watermark e expiração em shares externos.
Slack/email com screenshot de número agregado ok; screenshot de tabela com e-mails não. Cultura importa tanto quanto ferramenta.
Governança sem paralisar performance?
Self-service em marts aprovados (channel_daily, funnel_agg) sem PII. Sandbox read-only para analistas testarem SQL em sample. Fila rápida para exceção documentada (<48h) em vez de shadow exports.
Marketing performance precisa velocidade em campanha e spend — não em lista de clientes. Alinhe expectativa: agregado rápido, granular sensível lento e controlado.
- Marts self-service sem colunas PII
- Sample dataset para exploração
- Processo de exceção com aprovação data steward
- SLA de provisionamento de acesso
- Treinamento anual LGPD para marketing
Como auditar e responder a incidentes?
Logs de acesso BigQuery/Looker/CRM. Alertas de download massivo ou query SELECT email. Runbook de incidente: conter, notificar DPO, avaliar ANPD se vazamento material.
Tabletop anual simulando “planilha de leads no drive público”. Governança que nunca testada falha no primeiro incidente real.
Checklist prático
- Matriz de roles por ferramenta (GA4, GTM, BQ, CRM, ads)
- PII map: onde nasce, onde morre, quem vê
- Views/marts agregados como default de BI
- Link público desabilitado em dashboards
- Review trimestral de usuários e permissões
- Política de retenção raw vs agregado publicada
- Processo direitos do titular integrado CRM/ads/BQ
- Log de acesso e alerta de export anômalo
Erros comuns
- Dar admin GA4/GTM para toda agência
- Custom dimension com e-mail plain text
- Dashboard Looker com PII “porque pediram uma vez”
- Nunca revisar acessos de ex-colaboradores
- Governança só jurídico, zero envolvimento analytics
- Bloquear tudo e incentivar CSV no WhatsApp
Todo mundo com acesso a tudo?
A DataScroll define governança de acesso proporcional — segurança e LGPD sem paralisar o time de performance.